
От чипове за видеоигри до империя за трилиони: Историята на NVIDIA
Скандал с предполагаем китайски шпионин доведе до оставката на шефа на компанията

"Киберсигурността не е нещо, което се постига веднъж и приключва", казва Христо Ласков
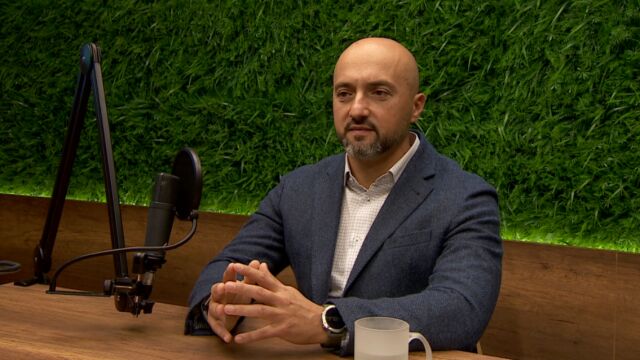
Къде стои България по отношение на киберсигурността спрямо Европа? Доколко служителите са най-слабото звено в сигурността на компаниите? Как да се предпазим от кражба на профили, лични данни и разбиване на сметки? На тези въпроси в Бизнес Видео Подкаст отговаря Христо Ласков – експерт по киберсигурност.
„Киберсигурността не е нещо, което се постига веднъж и приключва. Това е процес, който има много нива и изисква постоянна поддръжка. Няма момент, в който можем да кажем, че вече сме напълно защитени. Заплахите се променят непрекъснато. Затова и защитата трябва да се развива постоянно“, заяви Ласков.
По думите му е вярно, че често служителите са най-слабото звено в една компания.
„Това е вярно, но само частично. Истинският проблем е, когато системата не е изградена така, че да поема човешките грешки. Една грешка не трябва да води до срив на цялата организация. Сигурността трябва да е на няколко слоя. Може да обвиняваме човек, че е кликнал на злонамерен линк, но това не е цялата картина. Ако компютърът му няма защита и има достъп до цялата мрежа, проблемът е системен. Липсват разделения и контрол на достъпа. Именно това прави атаките толкова опасни“, обясни той.
Той застана и зад тезата, че изкуственият интелект е променил правилата на играта.
„Той помага на защитниците, но и на атакуващите. От едната страна ускорява откриването на заплахи, от другата – прави атаките по-ефективни. Това е инструмент, който зависи от човека, който го използва. И доброто, и лошото се усилват“, поясни Ласков.
Експертът обърна внимание, че фишинг атаките вече са много по-усъвършенствани.
„Те изглеждат напълно реалистично и без очевидни грешки. Това ги прави трудни за разпознаване дори от опитни потребители. Старите сигнали вече не работят. Нужно е по-високо ниво на внимание“, каза той.
Ласков подчерта още, че дийпфейк технологиите създават нови рискове.
„Видеа и аудио могат да бъдат манипулирани за минути. Това прави измамите много по-убедителни. Вече е трудно да се разграничи истината от фалша. Дори специалисти понякога се колебаят“, посочи той.
Ласков отбеляза, че една от най-големите грешки е убеждението, че човек не е интересен за хакерите.
„Това е погрешно мислене. Повечето атаки са автоматизирани и не подбират жертвите. Те търсят уязвимости, а не конкретни хора. Всеки може да стане жертва. Прекомерното споделяне на информация онлайн носи рискове. Данните, които публикуваме, се събират и анализират. Това позволява създаването на подробен профил. Този профил може да бъде използван за измами. Колкото повече споделяме, толкова по-уязвими ставаме“, добави той.
Скандал с предполагаем китайски шпионин доведе до оставката на шефа на компанията

Напускането на Хуанг поставя Nvidia пред несигурно бъдеще

След като бе глобена 75 653 706 евро, компанията съобщи, че ще обжалва в съда