Българин поема световния гигант за луксозни яхти Ferretti
Стаси Анастасов изгражда професионалната си кариера извън България

 Киберсигурност
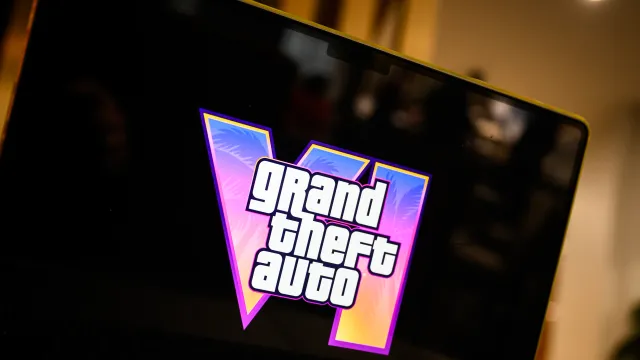
Как да разпознаем измамите около GTA VI?
След като геймарите чакаха 13 години за новото издание на играта Grand Theft Auto ( GTA ) на Rockstar Games, в медийното пространство се появиха предупреждения, че големият поток от хора и интерес може да предизвика хаос в кибер пространството.
Въпреки че изтеглянията на GTA VI вече започнаха – което доведе до рязко увеличение на глобалния мрежов трафик, както съобщи Computer Weekly – официалната дата на пускане на играта за конзолите PlayStation 5 и Xbox Series X и S е утре поетапното пускане е насрочено за полунощ във вашата местна часова зона в четвъртък, 19 ноември .
Но защо видеоигрите трябва да са кибер проблем за бизнеса?
Очакването около премиерата на GTA VI се превръща в нова възможност за киберпрестъпниците. Те използват интереса към играта, за да разпространяват зловреден софтуер, да крадат лични и служебни данни и да проникват в корпоративни мрежи. Междувременно ново проучване показва, че игрови конзоли и други потребителски устройства вече са свързани към мрежи, в които работят критично важни промишлени и медицински системи.
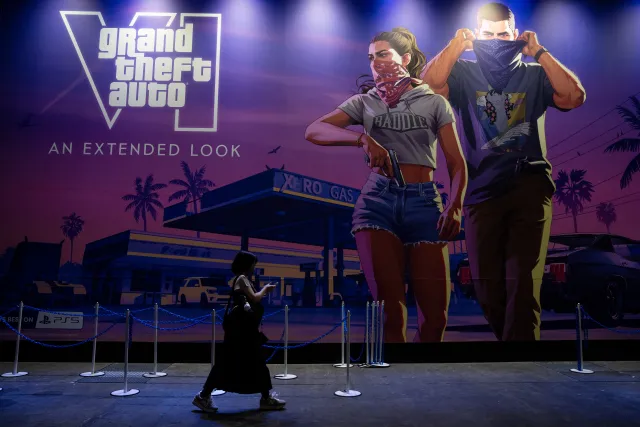
Проучване на Claroty, компания, специализирана в киберзащитата на киберфизически системи, установява над 65 000 устройства, определени като „несъществени“, които работят в съседство с критично важни промишлени и медицински системи.
Екипът анализира 45 милиона устройства в 30 000 обекта. Сред откритите устройства има игрови конзоли, смарт телевизори и медийни системи на компании като Roku и Sonos. Особено притеснителен е фактът, че 16 745 от устройствата са игрови конзоли, свързани към оперативни технологични (OT) и здравни мрежи. Около 95% от тях работят директно в производствени мрежи, вместо да бъдат отделени в самостоятелни гост мрежи.
Това създава потенциален риск, тъй като потребителските устройства обикновено нямат същото ниво на защита и контрол, каквото се изисква за системите, от които зависят производствени процеси и медицинско оборудване. Конзолите могат да работят с остарял фърмуер, да съдържат известни уязвимости, позволяващи дистанционно изпълнение на код, и да поддържат постоянна връзка с външни облачни услуги.
„Откриването на потребителски технологии като Apple Watch и Nintendo Switch, разположени в същите мрежи като операционни системи и медицинско оборудване, сочи директно към продължаващи недостатъци в управлението и сегментирането на мрежите“, коментира Шон Тъфтс, главен технологичен директор в Claroty.
Според него решението не е да бъдат премахнати всички смарт телевизори от конферентните зали или игровите конзоли от болниците, а да се ограничат възможностите за достъп на злонамерени лица до критичните системи. За целта компанията препоръчва по-строг контрол на свързаните устройства, редовни проверки на мрежите и разделяне на потребителските, IoT и производствените среди.
Паралелно с този проблем киберкомпанията Darktrace отчита подозрителна активност, свързана с GTA VI, в корпоративни мрежи от различни сектори. Компанията е установила, че 12 от наблюдаваните корпоративни среди са осъществили връзка с домейна gta6demo[dot]asia. Той е свързан с фалшив демо пакет на играта, използван за разпространението на зловредния софтуер Vidar, предназначен за кражба на информация.
Връзките са засечени през септември и октомври 2026 г. в Европа, Близкия изток, Африка и Северна Америка. Сред засегнатите организации има компании от отбранителния, финансовия и производствения сектор, както и от сферата на връзките с обществеността.
На 7 октомври екипът на Darktrace открива и устройство, което изпраща подозрителни DNS заявки към друг сайт – gta6-play[dot]ru.
Страницата рекламира изтегляне на GTA VI и предлага изпълним файл за Windows. При анализа специалистите установяват, че програмата проверява средата, в която се стартира. Тя събира информация за инсталирания софтуер, дисковете, мрежовите адаптери, MAC адресите и активните процеси.
Особено подозрително е, че програмата проверява и за инструменти, използвани при виртуализация, отстраняване на грешки и мрежов анализ – технологии, които често се използват от специалисти по киберсигурност при изследване на потенциално опасен софтуер.
Darktrace уточнява, че само по себе си това поведение не доказва, че файлът е злонамерен. Компанията не е открила вреден полезен товар или инфраструктура за командване и контрол. Случаят обаче показва колко лесно потребителите могат да преминат от неофициален сайт за игри към файл, който събира информация за компютъра им.
Киберпрестъпниците използват не само фалшиви сайтове, но и масови фишинг кампании, възползващи се от очакването около премиерата на GTA VI. Според компанията за киберсигурност KnowBe4 броят на фишинг имейлите, свързани с видеоигри, е нараснал с 1300% спрямо средномесечните нива за периода март–август 2026 г. Само през седмицата, започваща на 26 октомври, измамите, свързани с GTA, представляват 9,6% от анализираните фишинг съобщения.
„Киберпрестъпниците не губят време, възползвайки се от вълнението около GTA VI“, коментира Луси Джи, старши изследовател по киберсигурност в KnowBe4.
Особено притеснително е, че атаките не са насочени единствено към геймърите. Измамниците използват фалшиви предложения за социални придобивки за служители и безплатни предварителни поръчки на GTA VI, за да откраднат корпоративни данни за достъп.
По данни на KnowBe4 83,2% от този тип целенасочени атаки се случват през уикендите. Използват се и QR кодове, които насочват служителите от защитените им служебни устройства към личните им телефони, където корпоративните системи за сигурност може да не осигуряват същото ниво на защита.
Експертите предупреждават, че потребителите трябва да бъдат особено внимателни към предложения за ранен достъп, безплатни копия и демо версии на играта. Крис Моусън, основател на сайта за гейминг новини Power Up Gaming, посочва няколко основни признака, по които могат да бъдат разпознати потенциалните измами:
Специалистите съветват потребителите да проверяват внимателно адресите на сайтовете и да не отварят подозрителни линкове, дори когато изглеждат като официални предложения от търговци или разработчици.
Работодателите също трябва да информират служителите си за реалните вътрешни програми за придобивки и да ги насърчават да проверяват всяка неочаквана оферта през официалните канали на компанията. Основният риск е, че интересът към една популярна игра може да се превърне във входна точка към много по-големи цели – от лични профили до корпоративни мрежи и критична инфраструктура.
Изберете Business Новините като любим източник в Google
Стаси Анастасов изгражда професионалната си кариера извън България

Ryanair планира рязко да удвои броя на пътниците в България, но за София се предвижда неочаквано решение

Геополитическото напрежение в Ормузкия проток забавя спада на цените на петрола, въпреки рязкото увеличение на запасите в САЩ