

Пътуване с пари в брой: Кога трябва да ги декларирате на границата?
Правилата на ЕС определят като парични средства не само банкнотите и монетите

 Технологии
Киберзаплахите вече не са проблем само на големите компании, банките и държавните институции
А1 представи ключовите тенденции в развитието на технологиите и услугите за потребителите и бизнеса на традиционното си медийно събитие A1 Tech Trip. Сред основните теми тази година бяха развитието на фиксираната и мобилната мрежа, новите дигитални услуги за все по-персонализирано потребителско изживяване, нарастващата роля на изкуствения интелект и необходимостта от повишаване на киберустойчивостта.
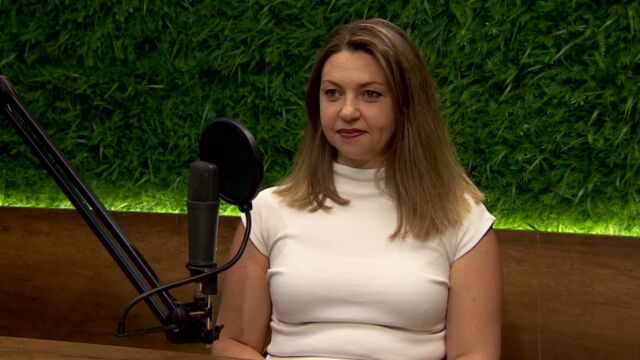
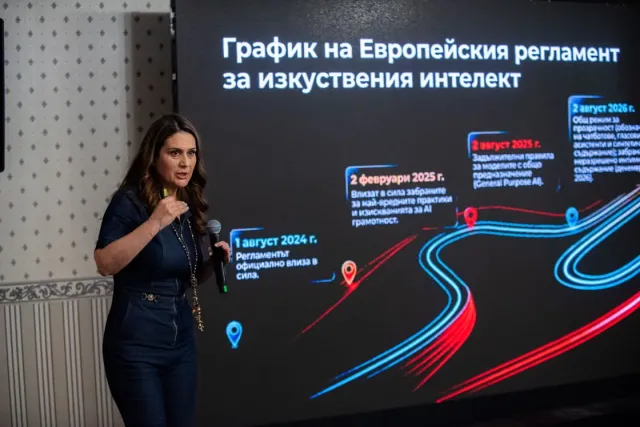
Правните аспекти при използването на AI, механизмите на spoofing атаките и мерките, които А1 предприема за противодействие на този тип злоупотреби, представи Христина Бурдашева, старши директор „Правна и регулаторна политика“ в А1. Тя даде и практически насоки как потребителите могат да разпознават потенциални измами и да се предпазват от тях.
 Снимка:
А1 България
Киберзаплахите вече не са проблем само на големите компании, банките и държавните институции. Те все по-често достигат директно до обикновения потребител - през електронната поща, телефона, социалните мрежи и дори чрез инструменти с изкуствен интелект. А с навлизането на генеративния AI измамите стават по-убедителни, по-лесни за автоматизиране и значително по-трудни за разпознаване. По света има над 2000 кибератаки дневно или 1 на всеки 39 секунди.
Една от най-разпространените атаки остава фишингът. Механизмът е познат - получаваме имейл, SMS или съобщение, което изглежда като изпратено от банка, куриерска компания, държавна институция или наш познат. Целта е да бъдем убедени да последваме линк, да въведем парола, данни за банкова карта или друга чувствителна информация. Новото е, че изкуственият интелект позволява подобни съобщения да бъдат написани на добър български, персонализирани спрямо конкретния човек и генерирани в огромен мащаб.
Особено опасно е, че видимата самоличност на подателя невинаги доказва кой действително стои зад комуникацията. Както беше демонстрирано по време на представянето, при електронната поща може да бъде манипулирано полето, което потребителят вижда като подател. Подобен принцип съществува и при телефонните измами - на екрана може да се появи номер, наподобяващ или дори представящ се като номер на банка, куриер или друга позната организация. Това не означава непременно, че телефонът на жертвата или системата на съответната организация са били пробити. Манипулира се информацията, която потребителят вижда, а основната мишена е доверието му.
Към класическите измами вече се добавят и deepfake съдържанието, клонирането на глас и генерираните изображения и видеа. Изкуственият интелект прави все по-труден отговора на простия въпрос: „Това, което виждам и чувам, истинско ли е?“. Именно затова европейските правила за AI поставят акцент върху прозрачността и обозначаването на определено синтетично и манипулирано съдържание. За гражданите ключовият принцип е информираността - когато общуваме с автоматизирана система или сме изправени пред генерирано съдържание, трябва да можем да разберем това.
 Снимка:
iStock
Рисковете обаче не се изчерпват със социалното инженерство. Сред традиционните заплахи остават зловредният софтуер, ransomware атаките, кражбата на пароли и профили, използването на слаби или повторно използвани пароли и експлоатирането на непоправени уязвимости. За бизнеса последствията могат да означават прекъсване на работа, загуба или криптиране на данни и финансови щети. За отделния човек резултатът може да бъде превзет профил, кражба на самоличност или директна финансова загуба.
Една от измамите, които все по-трудно могат да бъдат разпознати от потребителя, започва с нещо напълно обикновено – телефонно обаждане. На дисплея може да се появи български номер, който изглежда като номер на банка, куриерска компания, телекомуникационен оператор или друга позната организация. Човекът отсреща обаче може да се намира на хиляди километри разстояние.
Представеният по време на форума модел показва как подобно обаждане може да измине сложен маршрут, без жертвата да разбере какво се случва. Измамникът може да използва интернет телефония и да зададе чужд номер, който да бъде показан като идентификатор на обаждащия се. Разговорът преминава през чуждестранен посредник и международната телефонна инфраструктура, а при достигането му до българската мрежа на екрана на клиента вече се изписва познатият български номер.
Така жертвата може да остане с впечатлението, че разговаря със собствената си банка. В действителност институцията, чийто номер се визуализира, може да няма никакво участие в разговора и дори да не знае, че името ѝ се използва. Именно това превръща подмяната на номера в особено ефективна форма на социално инженерство - атакува се не толкова устройството, колкото доверието на човека.
Няма една конкретна възрастова група, която да е единствената мишена. Представената информация показва, че обажданията достигат до клиенти от различни възрасти. Вместо непременно да подбират предварително конкретна жертва, измамниците могат да разчитат на масовост - колкото повече хора получат подобно обаждане, толкова по-голяма е вероятността някой да повярва на сценария.
Паролите трябва да бъдат уникални за различните услуги, а където е възможно - да се използва многофакторна автентикация или passkeys. Софтуерът и устройствата трябва да се актуализират редовно. При неочаквано съобщение, което настоява за спешно действие, плащане или предоставяне на данни, най-сигурният подход е информацията да бъде проверена по независим канал. Вместо да се натиска линкът в съобщението, сайтът на банката или услугата може да бъде отворен директно. Вместо да се връща обаждане на показания номер, организацията може да бъде потърсена чрез официално публикуваните ѝ контакти.
 Снимка:
bTV
Особено важен сигнал е изкуствено създаденото усещане за спешност. „Профилът ви ще бъде блокиран“, „плащането трябва да стане веднага“, „ваш близък е в беда“ или „потвърдете данните си незабавно“ са формулировки, които целят човек да действа емоционално, преди да провери информацията. В ерата на AI към тях трябва да добавим още едно правило: дори познат глас, снимка или видео вече не са достатъчно доказателство за самоличност.
В крайна сметка най-уязвимата точка често не е самият компютър, а човешкото доверие. Киберпрестъпниците невинаги трябва да „хакнат“ банка, телефон или сложна информационна система. Понякога е достатъчно да убедят човека отсреща, че фалшивото съобщение, номер, глас или изображение е истинско.
Технологиите могат да помогнат в противодействието. Телекомуникационните мрежи могат да анализират модели на обажданията и да разпознават подозрителни ситуации, например когато международен трафик пристига с идентификатор, представящ се за български номер. Защитата обаче е непрекъснат процес, защото с промяната на механизмите за разпознаване измамниците също променят техниките си. Затова важни остават обменът на информация между оператори и институции, актуализирането на защитните механизми и своевременното информиране на клиентите.
Последната бариера остава самият потребител. Показаният на екрана номер не трябва да се приема като доказателство за самоличност. Ако някой се представи за банка, куриер или друга организация и поиска парола, ПИН, код за потвърждение, данни за карта или незабавно плащане, най-сигурното действие е разговорът да бъде прекратен. След това организацията трябва да бъде потърсена самостоятелно чрез официалния ѝ номер, а не чрез номера или инструкцията, предоставени от обаждащия се.

Особено показателен е психологическият механизъм на атаката. Измамникът се стреми да създаде спешност - сметката е блокирана, има подозрителна транзакция, пратката ще бъде върната или трябва веднага да бъде потвърдена самоличността. Именно бързането намалява вероятността човек да провери историята. Затова едно от най-простите правила за защита е и едно от най-ефективните: когато непознат ви притиска да действате веднага, прекратете разговора и проверете сами.
Този тип атаки показват и по-голямата промяна в киберсигурността. За да бъде извършена успешна измама, вече невинаги е необходимо престъпникът да пробие банковата система или телефона на жертвата. Понякога е достатъчно да подмени информацията, която човек вижда, и да го убеди сам да предостави необходимото. В тази среда критичното мислене се превръща в част от киберзащитата: не вярвайте на номера само защото го разпознавате, не предоставяйте кодове по телефона и проверявайте всяко необичайно искане по независим канал.
Правилата на ЕС определят като парични средства не само банкнотите и монетите

Не всички оператори бързат да въведат функцията

Кога България облага доходите от чужбина?